Screenshots Uit de README van christiaangoossens/hass-oidc-auth.
Over dit item
OpenID Connect/SSO Authentication is een integratie die een OpenID Connect-inlogprovider aan Home Assistant toevoegt. Het werkt als client (relying party), zodat Home Assistant gebruikers kan laten inloggen via een externe identiteitsprovider voor single sign-on in een zelf gehoste omgeving. Het volgt de specificaties van OpenID Connect, OAuth2, JWT en PKCE, en past zo min mogelijk van de kerncode van Home Assistant aan. Bij de installatie in de UI wordt gevraagd naar de provider, de discovery-URL, een client-ID en een optioneel clientgeheim. Het kan beheerders- en gebruikersrollen toewijzen op basis van groepsnamen, bestaande gebruikers automatisch koppelen en het aanmaken van nieuwe Home Assistant-gebruikers blokkeren. Sommige geavanceerde functies zijn alleen beschikbaar via YAML-configuratie, en het werkt lokaal.
Automatische samenvatting van de README en de code van christiaangoossens/hass-oidc-auth, automatisch vertaald. Klopt er iets niet, of ben je de maintainer en wil je hier je eigen tekst tonen? Neem contact op
Ondersteunt
Werkt lokaal Praat met je apparaten op je eigen netwerk. Geen cloud van de aanbieder ertussen.
Uit de Marketplace Wordt geïnstalleerd via de Marketplace, voorheen HACS.
Actief onderhouden De auteur heeft in de afgelopen zes maanden een release of wijziging gepubliceerd.
Instellen
Installeer de integratie vanuit de Marketplace en herstart Home Assistant. Voeg de integratie daarna toe onder Instellingen > Apparaten en diensten.
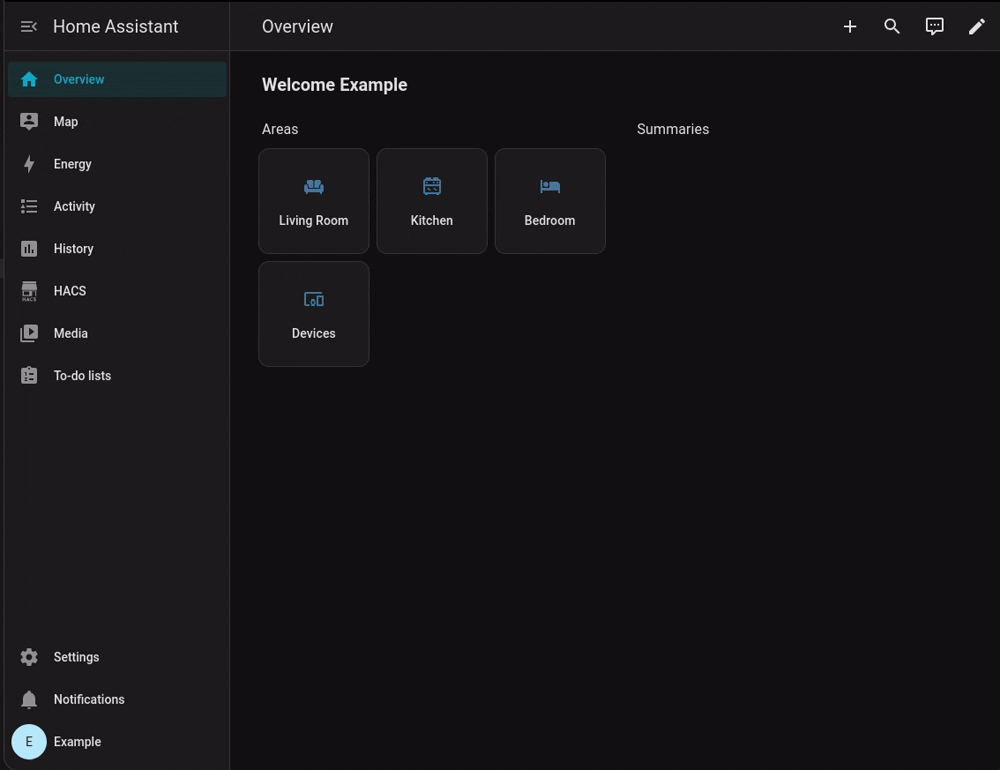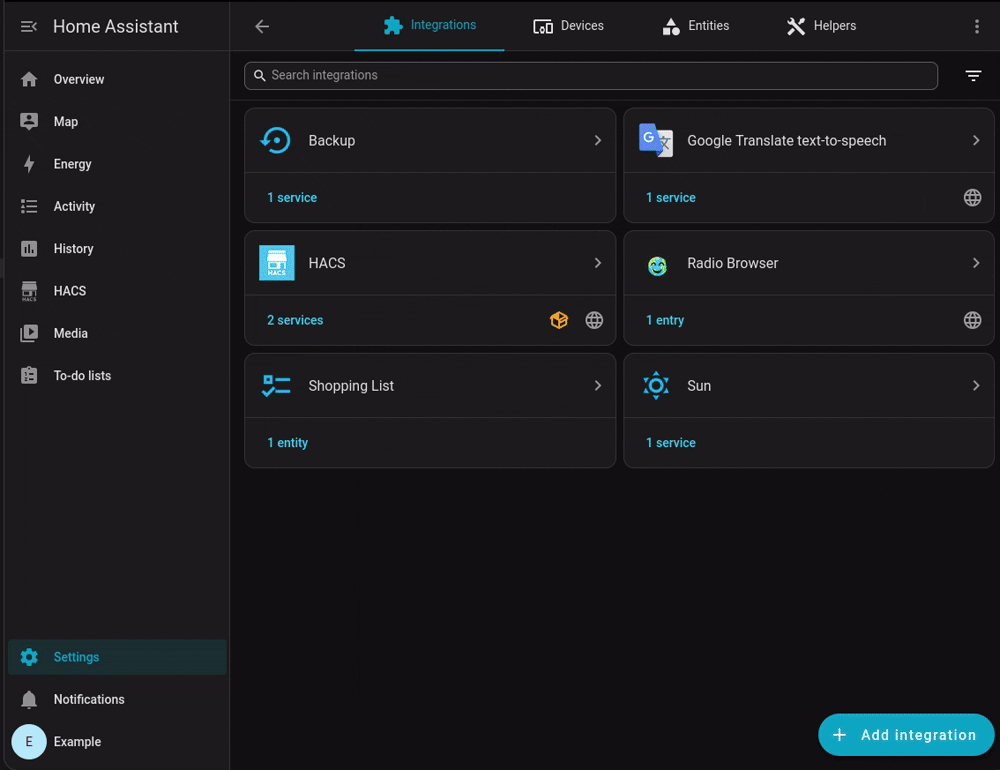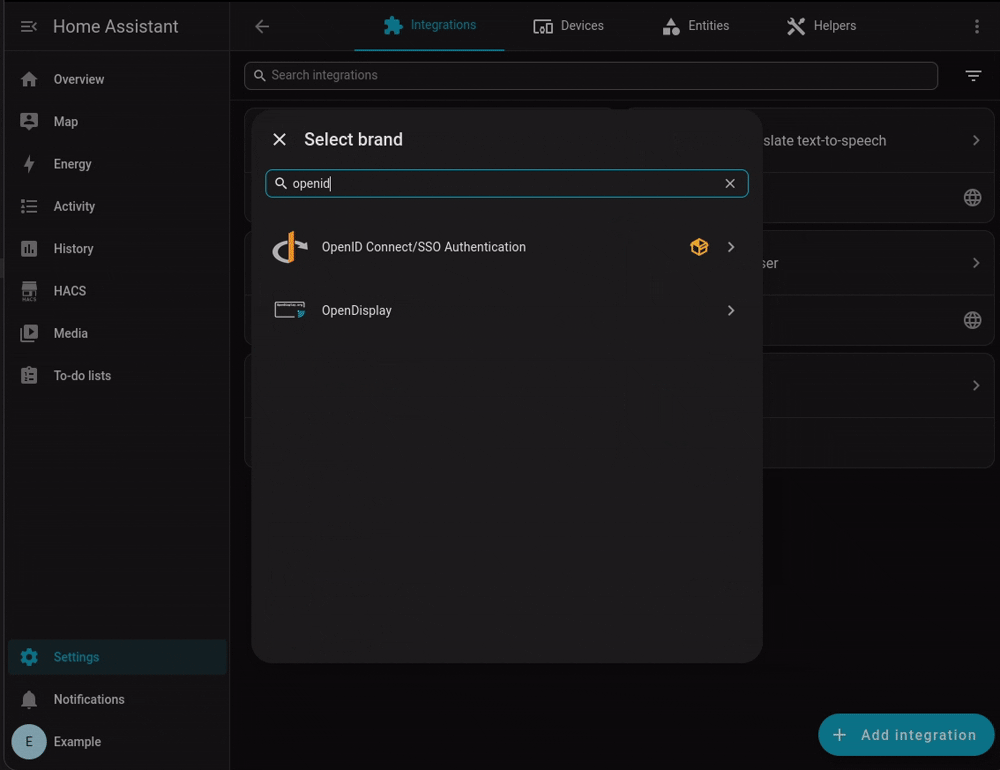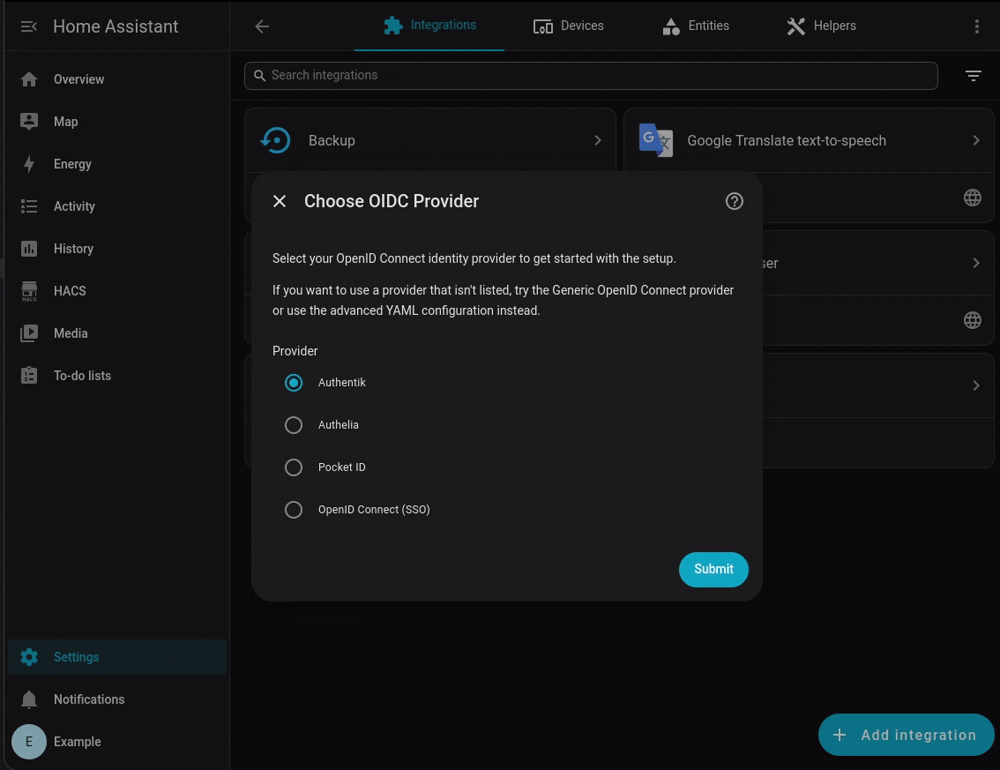
OIDC-provider kiezen
- Provider
Providerconfiguratie
- Discovery-URL
Verbindingscontrole
- Kies een actie
Clientconfiguratie
- Client-ID
- Clientgeheim (optioneel; vereist bij sommige providers)
Configuratie van groepen en rollen
- RolToewijzing op basis van groepen inschakelen
- Naam van beheerdersgroep
- Naam van gebruikersgroep (optioneel)
Opties voor gebruikerskoppeling
- Automatische gebruikerskoppeling inschakelen (⚠️ Beveiligingsrisico)
- Aanmaken van nieuwe Home Assistant-gebruikers voorkomen
OIDC-authenticatie opnieuw configureren
- Client-ID
- Clientgeheim (leeg laten om het huidige te behouden)
Na het instellen
- Automatische gebruikerskoppeling inschakelen (⚠️ Beveiligingsrisico)
- Aanmaken van nieuwe Home Assistant-gebruikers voorkomen
- Roltoewijzing op basis van groepen inschakelen
- Naam van beheerdersgroep
- Naam van gebruikersgroep (optioneel, leeg laten om alle geauthenticeerde gebruikers toe te staan)
Teksten uit de code van christiaangoossens/hass-oidc-auth. Teksten waarvoor de repository geen Nederlandse vertaling heeft, zijn automatisch vertaald.
Informatie
- Installaties
- 1,4K die analysegegevens delen
- GitHub-sterren
- 1,1K
- Verbinding
- Werkt lokaal
- Onderhoud
- Bijgewerkt in de afgelopen 6 maanden
- Versie
- v1.2.1,
- Soort
- Marketplace-integratie
- Vereist
- Vereist de Marketplace (HACS op 2026.10 en ouder)
- Domein
auth_oidc- Problemen
- Probleem melden